一句话定位
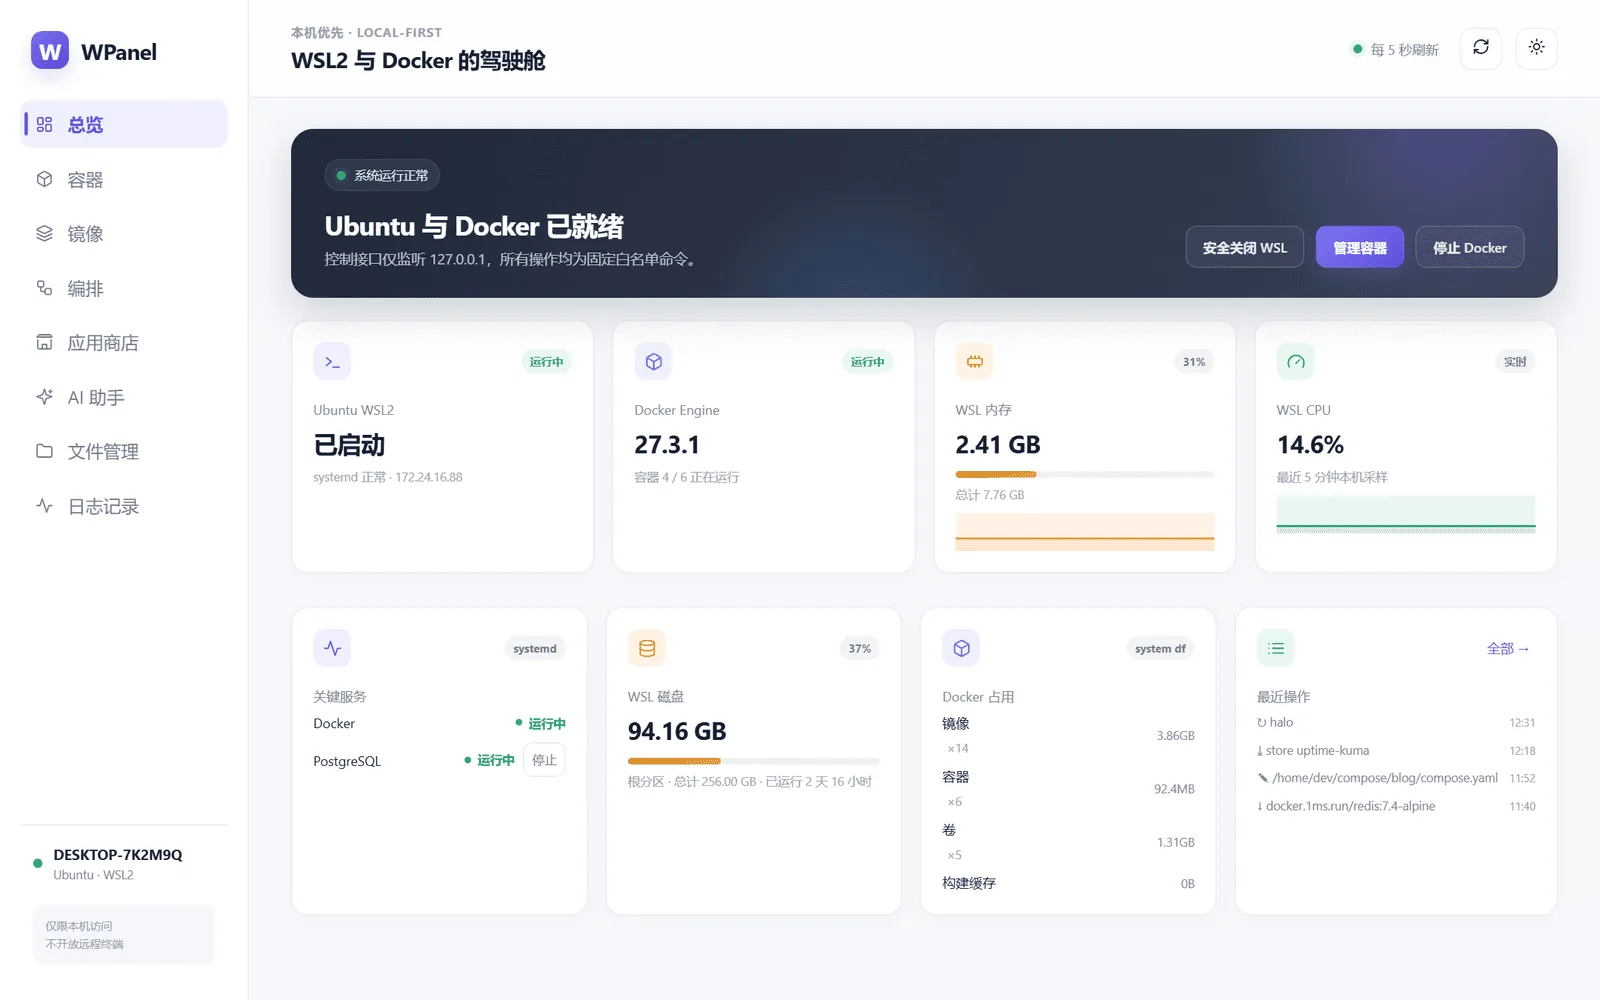
面向 Windows + WSL2 + 原生 dockerd 的本机运维面板:WSL 生命周期、容器 / Compose、文件管理与只提建议的 AI 副驾驶——发行版内零 agent。
问题背景
在 Windows 上跑 Docker,Docker Desktop 偏重;自己敲 wsl + docker 又分散。需要一个只监听本机、把日常运维收拢到 Web 面板的轻量方案,而不是公网多机控制台。
核心能力
运行与编排
- 总览:Ubuntu / Docker 状态、本机 CPU / 内存趋势、磁盘、systemd 关键服务启停;启动 Ubuntu、安全关闭 WSL、停止 Docker。
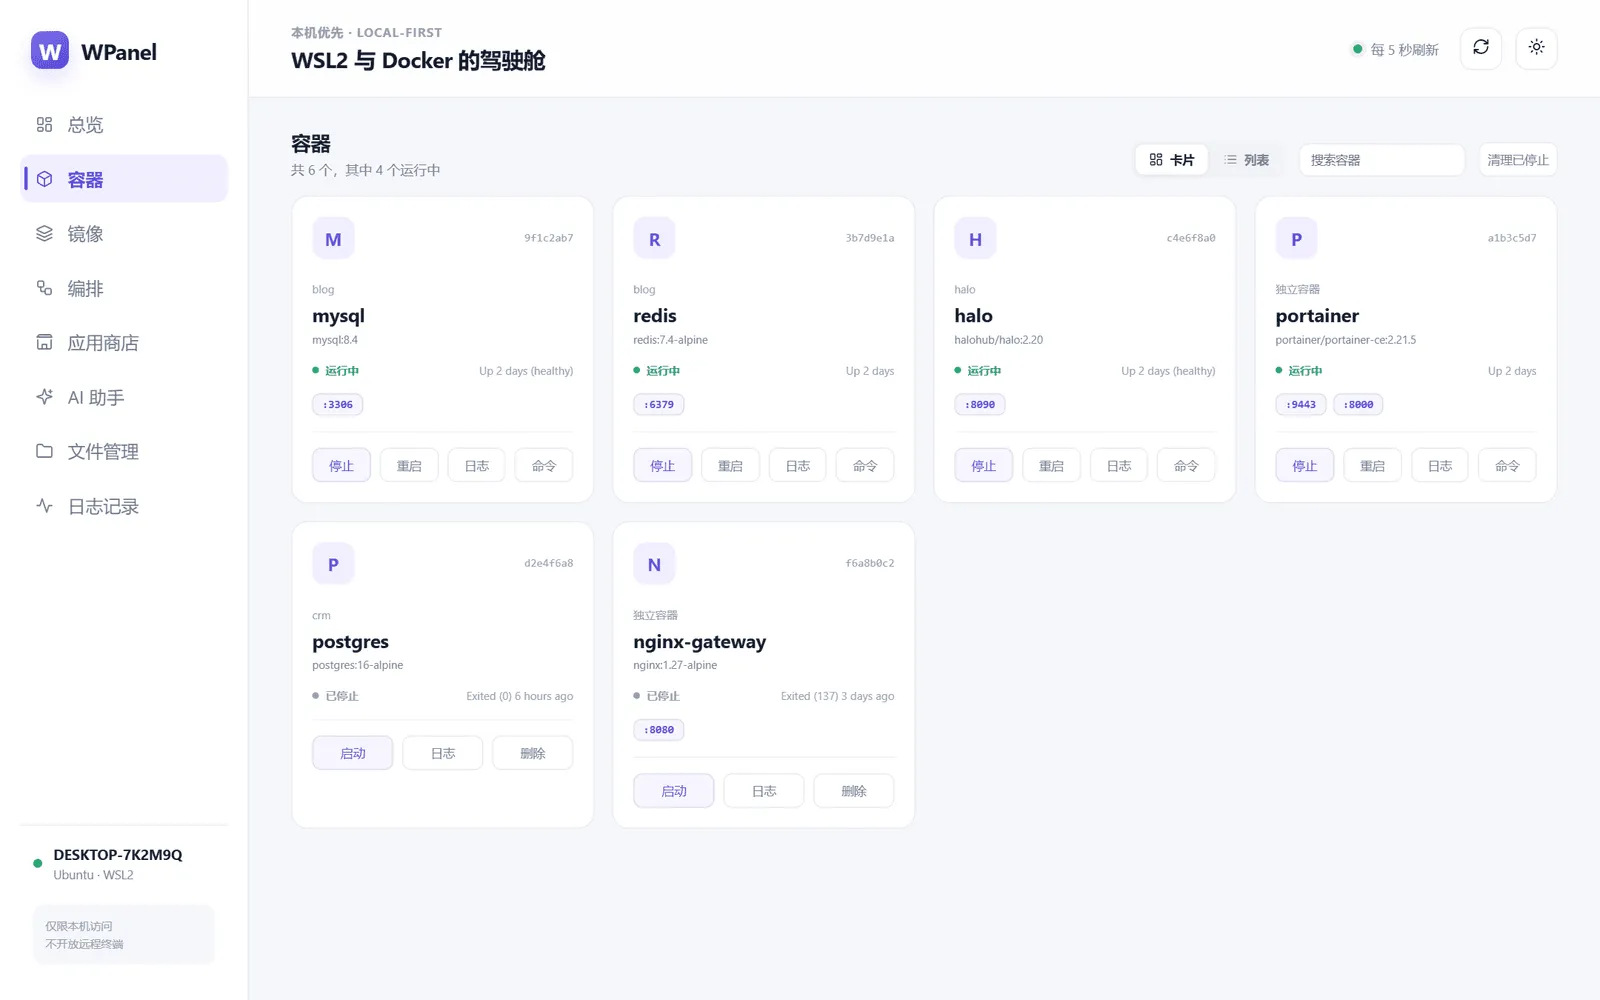
- 容器:卡片 / 列表双视图;启停重启、日志 SSE、实验性命令盒;Compose 项目自动分组。
- 镜像与卷:删除、tar 导入导出(上限 2GB)、清理悬空资源;可配镜像加速站。
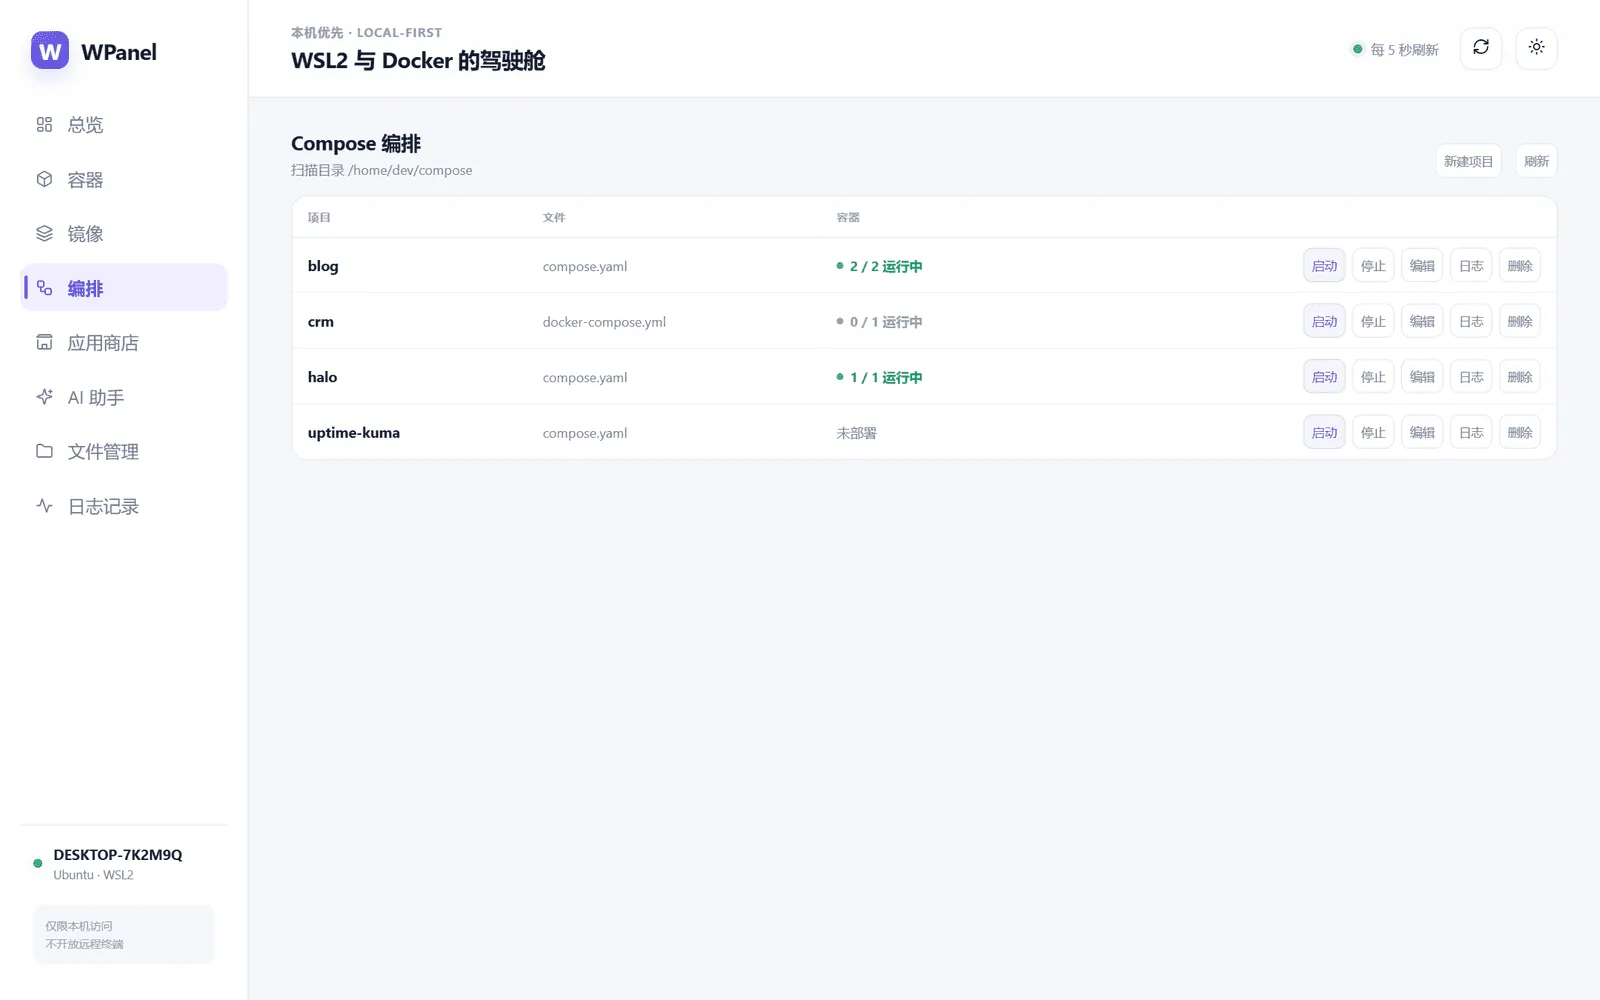
- Compose:扫描编排目录,
up -d/down、在线编辑、安装日志。
本机增强
- 文件管理:经
\\wsl.localhost直读写 WSL 文件系统,默认开放/home,无需 Linux 侧 agent。 - 应用商店:兼容 1Panel 模板源(忽略脚本字段),预览 compose / .env 后一键部署。
- AI 助手:日志诊断、Compose 生成、运维动作提议——只有建议权,逐条确认后才走白名单接口。
- 审计:操作留痕与关键字搜索,日志轮转。
典型使用场景举例
- 本地开发栈:总览确认 WSL 与 dockerd 已起,Compose 页一键拉起
~/compose下的项目。 - 排障:容器日志 SSE 跟流,必要时让 AI 基于最近日志给处置建议(仍需人工确认执行)。
- 改配置:文件管理在
/home下编辑配置,再回 Compose 重启对应服务。
技术栈与架构要点
| 层 | 选型 |
|---|---|
| 控制服务 | 零依赖 Node(server.mjs),仅监听 127.0.0.1 |
| 前端 | Next.js / vinext + React |
| 通道 | wsl.exe + UNC 文件共享,无发行版 agent |
安全模型:来源 / Host 白名单、启动随机会话令牌、固定白名单子命令、文件根目录 + realpath 防逃逸。明确不做域名转发、多机管理与公网暴露。
截图